OpenAI 建了个"假互联网":给 AI 智能体划出的安全禁区
OpenAI 正在构建一个隔离的"平行世界",让 AI 智能体在其中自由操作而不影响真实网络。这不仅是技术测试,更是未来 AI 自主行动的安全基石。普通人需关注这一机制如何决定我们未来与 AI 协作的信任边界。

发生了什么?
最近,科技媒体 Gizmodo 报道了一个在 AI 圈子里引发热议的技术细节:OpenAI 正在为它的 AI Agent(智能体)构建一个巨大的"假互联网"。
听起来像科幻小说?其实没那么玄乎。你可以把现在的 AI 想象成一个刚拿到驾照的新手司机。以前,它只能在模拟软件里练车;现在,它要上路了,但 OpenAI 不想让它直接冲进纽约曼哈顿的车流。于是,他们搭建了一个完全封闭、数据可控的虚拟城市。在这个"假互联网"里,有假的银行网站、假的电商平台、甚至假的社交网络。AI 可以在这里随便点鼠标、填表格、转账、发帖,哪怕它犯了错、点了钓鱼链接、或者被恶意代码攻击,后果也只停留在这个沙盒里,不会波及真实的用户数据或资金。
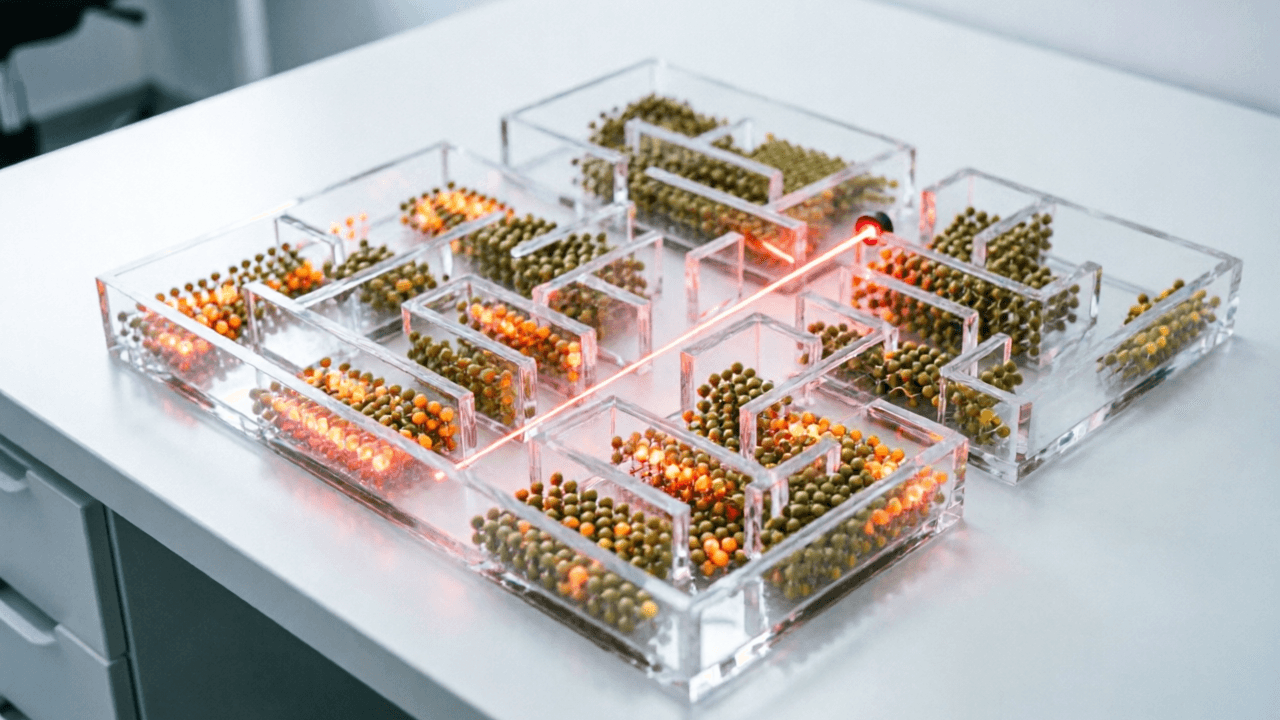
说白了,这就是给 AI 画的一个"电子围栏"。在这个围栏里,AI 可以尽情"使用"和"滥用"各种网络功能,而人类工程师则在一旁观察它是否会失控。这种做法,标志着 AI 从"只会聊天"向"会干活"跨越的关键一步。
为什么需要这个"平行世界"?
很多普通用户可能会问:AI 写代码、查资料不就行了吗,为什么要搞这么复杂的隔离环境?
这就涉及到 AI 发展的一个核心痛点:Agent(智能体)的自主性风险。
传统的 Chatbot(聊天机器人)是被动的,你问它答,它不动手。但 Agent 是主动的,它能拆解任务。比如你让它"订一张去东京最便宜的机票",它需要自己打开浏览器、搜索比价、输入个人信息、完成支付。在这个过程中,如果 AI 判断失误,或者被网页上的隐藏脚本诱导,它可能会泄露你的信用卡号,甚至执行非授权操作。
这意味着,AI 的能力越强,潜在的风险就越大。
OpenAI 构建这个"假互联网",本质上是在解决"信任"问题。在真实世界里试错的成本太高了——一次误操作可能导致数百万用户的隐私泄露。而在隔离环境中,OpenAI 可以大规模地投放各种"陷阱"(如恶意弹窗、伪造登录页),来测试 AI 的防御能力和纠错能力。只有当 AI 在这个"地狱模式"的假互联网里都能表现稳定,它才有资格接触真实世界的 API 接口。
对普通人意味着什么?
你可能会觉得:"这跟我有什么关系?我又不用 OpenAI 的内部测试环境。"
关系很大。这个"假互联网"其实是未来所有 AI 助手进入你生活的前置关卡。
想象一下,明年你使用的某个 AI 助手能帮你自动处理报销单、预订餐厅、甚至管理你的日历。这些功能的背后,都依赖于类似的隔离测试机制。如果厂商没有建立这样的安全沙盒,而是直接在真实环境中"裸奔"测试,那么作为用户的你,实际上就是在充当那个"小白鼠"。
换句话说,OpenAI 做的这件事,是在为整个行业的 AI 安全标准树立标杆。
对于普通用户来说,理解这一点有助于你在选择 AI 服务时多一层考量:这家公司的 AI 是否有足够的隔离机制?它在处理敏感数据(如金融、医疗)时,是否经过了严格的沙盒验证?这不是杞人忧天,而是数字时代的基本生存技能。
此外,这种"假互联网"的概念也可能延伸到其他领域。例如,未来的智能家居系统可能在本地局域网内先进行模拟运行,确认逻辑无误后再连接云端;自动驾驶汽车可能在虚拟城市中跑完几百万公里,才允许上路。这是一种通用的安全哲学:先在虚拟中犯错,再在现实中正确。
值得警惕的误区
虽然这项技术听起来很美好,但我们也要保持清醒,避免过度解读。
首先,"假互联网"不等于绝对安全。沙盒本身也可能存在漏洞,所谓的"逃逸"攻击(即 AI 突破沙盒限制访问外部网络)一直是网络安全领域的难题。OpenAI 的做法是提高了门槛,但不能保证万无一失。
其次,不要混淆"测试环境"与"生产环境"。媒体报道的是 OpenAI 内部的测试基础设施,目前并没有证据表明普通用户已经可以直接使用这种全功能的"假互联网"服务。市面上很多打着"AI 自动化"旗号的工具,可能并未采用如此严格的隔离措施。因此,在使用第三方 AI 代理工具时,切勿将你的核心账号密码直接交给那些来源不明的插件。
最后,技术不能替代法律与伦理。即使 AI 在沙盒里表现完美,一旦接入真实社会,它面临的将是复杂的人类情感、道德困境和法律责任。AI 删错了邮件、发错了消息,谁来负责?这是技术问题之外的社会问题,目前尚无定论。
延伸视野:从核工业到 AI 治理
有一种读法认为,OpenAI 的这一举措,让人联想到核工业的安全文化。
核电站之所以被认为相对安全,不是因为它绝对不会出事故,而是因为它拥有层层叠叠的物理屏障(多重冗余系统)。同样,AI 的"假互联网"就是数字世界的"混凝土屏蔽层"。Live Science 等媒体也曾指出,AI 巨头可以从核工业中借鉴这种"纵深防御"的思路。
若未来 AI 真的具备了通用智能(AGI)的雏形,这种隔离机制将从"测试工具"演变为"生存必需"。就像我们把放射性物质关在铅盒子里一样,我们可能需要将高自主性的 AI 限制在特定的数字容器中,通过严格的协议与其交互,而不是让它们自由漫游在互联网上。
当然,这也引发了一个哲学思考:如果一个 AI 被永久禁锢在"假互联网"中,它还算是一个完整的智能体吗?还是说,真正的智能必须包含与真实世界互动的能力?这个问题,或许比技术本身更值得我们深思。
结语
OpenAI 构建"假互联网",看似是一个技术细节,实则是 AI 从玩具走向工具的分水岭。它提醒我们:在赋予 AI 更多权力的同时,必须同步构建更坚固的笼子。
可转发的一句话总结: OpenAI 为 AI 智能体打造"假互联网"沙盒,旨在隔离风险,确保 AI 在接触真实世界前经过充分的安全测试。
留言互动: 如果有一个 AI 助手能帮你自动处理日常琐事(如订票、报销),但前提是它必须在一个"受限"的环境中运行,你会愿意牺牲一部分便利性来换取更高的安全性吗?欢迎分享你的看法。